"Los ciberdelincuentes van por créditos o por datos": la advertencia de un especialista tras el ataque a los sistemas de Formosa
Enrique Dutra explicó que existe una ola de ataques informáticos contra organismos públicos y empresas de todo el país. Advirtió que los delincuentes buscan extorsionar a las instituciones o robar información personal para comercializarla y utilizarla en nuevas estafas. En Formosa, varios sitios oficiales permanecen fuera de línea luego de que el Gobierno provincial reconociera haber sufrido un ataque.
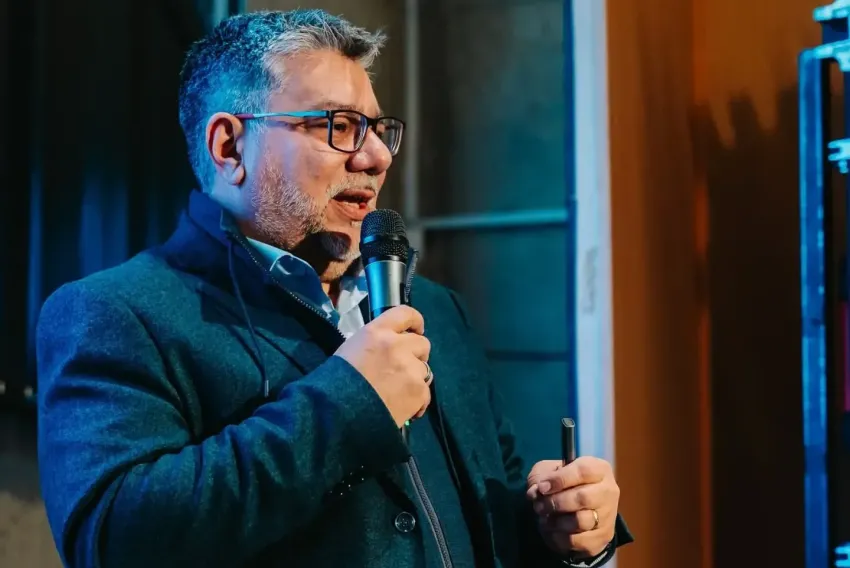
El intento de intrusión a los sistemas digitales de distintos organismos públicos, entre ellos plataformas oficiales de Formosa, forma parte de una serie de ciberataques que se vienen registrando en diferentes puntos del país. Así lo explicó el especialista en ciberseguridad Enrique Dutra, quien advirtió sobre las vulnerabilidades que presentan numerosas plataformas estatales y el riesgo que representa la exposición de los datos personales de los ciudadanos.
En diálogo con Radio Uno de Formosa, Dutra señaló que actualmente existe una importante actividad de grupos dedicados al ciberdelito, que aprovechan las deficiencias en las configuraciones de seguridad de los sistemas informáticos para acceder a información y obtener beneficios económicos.
Al referirse al caso que tuvo como epicentro inicial a municipios de Córdoba, explicó que una empresa identificada como TGM proveía una plataforma de gestión y cobro de impuestos y servicios municipales que presentaba vulnerabilidades. Al compartir distintos municipios una configuración similar, los atacantes pudieron replicar el mismo procedimiento en otras administraciones del país. El especialista indicó que, a partir de un relevamiento, detectaron organismos afectados en distintas provincias, entre ellas San Luis, Río Negro y Tierra del Fuego, además de localidades de la región mesopotámica.
En el caso de Formosa, recordó que la Unidad Provincial de Sistemas y Tecnologías de Información (UPSTI) dispuso la baja preventiva de distintos sitios oficiales, entre ellos plataformas vinculadas a Rentas, el Registro Civil y el sistema de salud. Mientras tanto, el Gobierno provincial reconoció que sufrió un ataque informático, aunque hasta el momento no se conoce públicamente cuál fue su alcance ni qué información pudo haber quedado comprometida.
Extorsión y robo de información
Dutra explicó que los ciberdelincuentes persiguen fundamentalmente dos objetivos: obtener un rescate económico o apropiarse de bases de datos que posteriormente pueden comercializarse. "Los ciberdelincuentes van por dos cosas, o por créditos, o por datos", resumió.
En ese sentido, describió una modalidad de ataque mediante la cual los delincuentes introducen programas maliciosos que cifran la información de una organización y luego exigen un pago, generalmente en criptomonedas, para intentar recuperarla. El especialista reveló que solamente durante la semana anterior habían recibido consultas de unas once entidades que denunciaron haber sido víctimas de ataques de estas características. También señaló que algunos grupos utilizan plataformas de código malicioso que alquilan a terceros para ejecutar sus operaciones, incorporando herramientas de inteligencia artificial para facilitar los delitos.
Sin embargo, advirtió que el problema no termina cuando una institución logra recuperar sus sistemas. La información sustraída puede seguir circulando y convertirse en una herramienta para cometer nuevas estafas. Como ejemplo, mencionó el caso de un municipio en el que, durante un análisis forense, detectaron el robo de aproximadamente 100 gigabytes de información correspondiente a bases de datos de propiedades y vehículos.
Los datos de los ciudadanos, en el mercado ilegal
Uno de los aspectos más preocupantes de la entrevista estuvo relacionado con la exposición de información personal de millones de argentinos. Dutra sostuvo que existen bases de datos con información de ciudadanos, registros de licencias de conducir y documentación personal que fueron sustraídas y continúan circulando en espacios de comercialización ilegal de información.
También mencionó antecedentes de filtraciones vinculadas a PAMI y advirtió sobre la utilización de datos personales para construir engaños cada vez más creíbles. Explicó que un delincuente que tiene acceso a información de un contribuyente puede enviarle un correo electrónico o un mensaje de WhatsApp mencionando características reales de una propiedad o una supuesta deuda tributaria. A partir de allí, puede conducir a la víctima hacia una página falsa para obtener sus datos bancarios y los números de sus tarjetas de crédito. "Los ciberdelincuentes necesitan información para poder seguir generando más delitos", explicó.
En este escenario, cuestionó la falta de medidas de protección en distintos organismos estatales y consideró que existe una deuda importante en materia de inversión, capacitación y controles de seguridad informática.
La responsabilidad del Estado
Consultado sobre la responsabilidad de los funcionarios encargados de administrar y proteger los sistemas públicos, Dutra consideró que las instituciones deben asumir mayores compromisos en la custodia de la información de los ciudadanos. Sostuvo que, mientras en una empresa privada una falla de seguridad puede derivar en consecuencias laborales o judiciales para los responsables, en numerosos organismos estatales no se observan respuestas equivalentes frente a las filtraciones de información.
También advirtió que no alcanza con contratar servicios tecnológicos o adquirir antivirus y dispositivos de protección. Según explicó, muchas vulnerabilidades pueden corregirse mediante cambios en los procedimientos, controles permanentes y una adecuada configuración de los sistemas. Para ilustrarlo, utilizó una comparación sencilla: si alguien intenta ingresar a una vivienda rompiendo una ventana, el propietario no debería limitarse a cambiar el vidrio y dejar todo como estaba. Tendría que colocar rejas, alarmas o sensores para impedir que vuelva a suceder. "Cuando un organismo ha sido víctima de un ciberataque, tiene que hacer esos cambios porque los ciberdelincuentes tienen toda la información para volver a acceder", advirtió.
En ese sentido, remarcó la importancia de implementar mecanismos de monitoreo que permitan detectar intentos de intrusión antes de que se concrete el daño. Incluso señaló que existen herramientas gratuitas para realizar esos controles.
Qué pueden hacer los usuarios para protegerse
Más allá de las responsabilidades institucionales, el especialista brindó una serie de recomendaciones para los ciudadanos, especialmente en un contexto en el que cada vez más trámites, operaciones bancarias y actividades comerciales dependen de plataformas digitales.
Entre las principales medidas, recomendó activar la verificación en dos pasos en WhatsApp y redes sociales como Instagram, incorporar un código adicional de seguridad y desconfiar de cualquier comunicación que solicite información personal o bancaria. "Tenemos que pensar que del otro lado del teléfono hay alguien que quiere tener un rédito económico estafándonos", advirtió.
También aconsejó no proporcionar números de tarjetas, claves, PIN ni códigos de verificación ante llamados o mensajes que supuestamente provengan de entidades bancarias u organismos oficiales. Ante cualquier duda, recomendó interrumpir la comunicación y comunicarse directamente con la institución a través de su línea telefónica oficial, evitando utilizar el mismo canal de WhatsApp desde el cual llegó el supuesto contacto.
Finalmente, alertó sobre las estafas vinculadas a publicaciones falsas de alquileres y operaciones comerciales en redes sociales, una modalidad que suele aprovechar la urgencia de quienes buscan concretar una compra o conseguir alojamiento. Para Dutra, la protección de la información personal requiere tanto de organismos públicos y empresas que garanticen condiciones adecuadas de seguridad como de usuarios atentos a las nuevas modalidades delictivas.
La advertencia de Enrique Dutra deja una pregunta incómoda: ¿están los organismos públicos chaqueños y de todo el país preparados para enfrentar una ola de ciberataques que ya golpeó a Formosa, Córdoba, San Luis, Río Negro y Tierra del Fuego? El apagado preventivo que dispuso ECOM en Chaco fue una medida de resguardo, pero ¿alcanza con reaccionar cuando el ataque ya ocurrió en otra provincia? La frase "van por créditos o por datos" resume un mercado ilegal donde la información personal de millones de argentinos circula sin control. ¿Qué responsabilidad les cabe a los funcionarios que administran esos sistemas? ¿Y qué pasa con los ciudadanos cuyos datos fueron filtrados? La comparación de la ventana rota es elocuente: cambiar el vidrio no alcanza si no se colocan rejas. ¿Qué inversión sostenida en ciberseguridad se necesita para que los organismos públicos dejen de ser blancos fáciles? Y en el plano individual, ¿cuántos de nosotros activamos la verificación en dos pasos o desconfiamos de un mensaje que pide datos bancarios? La protección de la información es una responsabilidad compartida, pero el Estado tiene un rol indelegable. ¿Qué protocolos de comunicación y asistencia existen para quienes son víctimas de estas estafas? La seguridad digital es hoy parte de la seguridad pública, y el episodio chaqueño es una señal de alerta que no debería ignorarse.